Una riunione a Palazzo Chigi per fare il punto sugli attacchi informatici ai sistemi di refrigerazione commerciale in Europa. L’incontro è previsto domani alle 11.30 e sarà coordinato dal sottosegretario alla Presidenza del Consiglio Alfredo Mantovano. Parteciperanno il direttore dell’Agenzia per la cybersicurezza nazionale (ACN) e i direttori delle agenzie di intelligence.
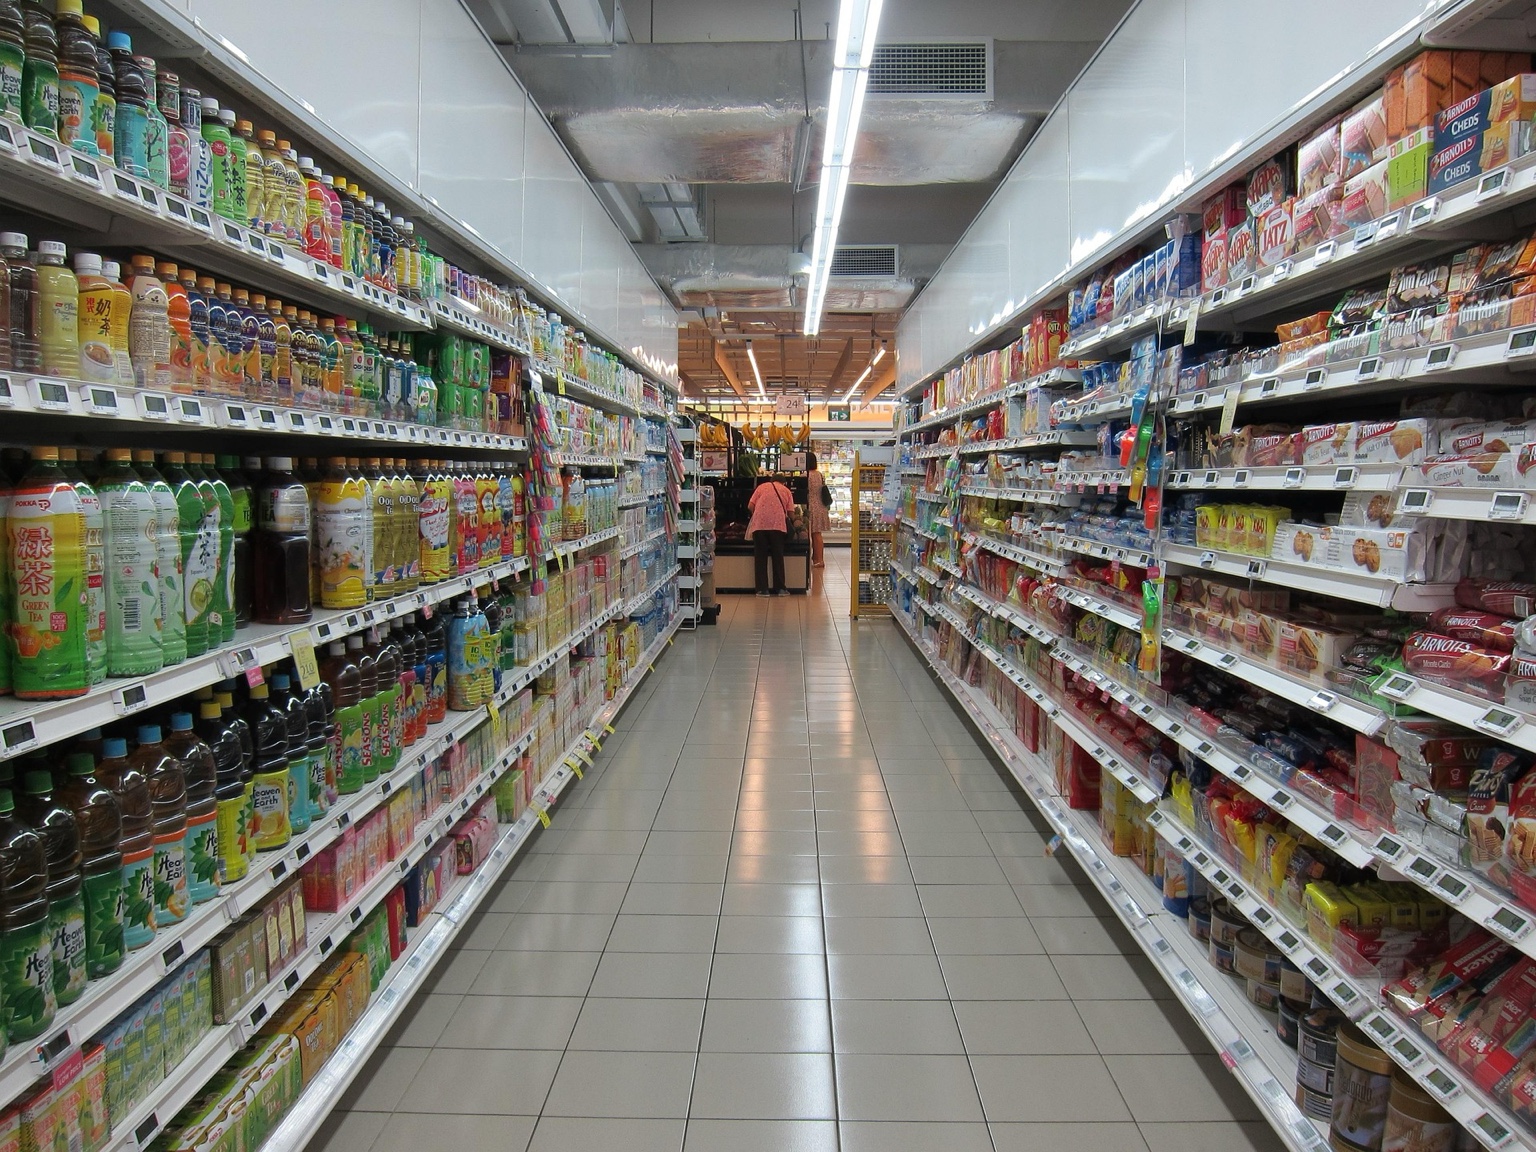
Gli attacchi prendono di mira i sistemi connessi che gestiscono frigoriferi, congelatori e banchi refrigerati di supermercati e aziende alimentari. Una volta ottenuto l’accesso, i pirati informatici ne alterano le impostazioni, aumentando le temperature e compromettendo la catena del freddo. Le conseguenze vanno dalla perdita della merce alle interruzioni dell’attività, con possibili rischi per la sicurezza alimentare. In alcuni esercizi i prodotti sono andati persi; in altri, l’individuazione tempestiva delle anomalie ha permesso di contenere i danni.
I casi in Italia e nel resto d’Europa
Anche l’Italia è stata colpita. In Sicilia gli attacchi sono avvenuti di notte e hanno interessato alcuni supermercati in franchising tra Catania e Palermo, dove sono state modificate le temperature dei banchi frigo. I problemi sono stati in parte risolti e sugli episodi indaga la Polizia Postale.
L’ACN ha inoltre ricevuto la segnalazione di un incidente da un’azienda toscana della ristorazione collettiva e ha rilevato un altro attacco contro un’impresa emiliana che produce surgelati.
Il caso più grave riportato finora riguarda la Francia: nella notte tra l’11 e il 12 ottobre sono stati colpiti circa 700 supermercati di catene come Carrefour, Intermarché, Leclerc e Monoprix. La Procura di Parigi ha aperto un’inchiesta.
Nelle ultime ore sono stati segnalati attacchi anche in Svezia, Belgio, Paesi Bassi, Irlanda, Lussemburgo, Finlandia, Estonia e Lettonia. Alcuni negozi hanno dovuto sospendere temporaneamente l’attività. Al momento non risultano rivendicazioni.
Contromisure: proteggere gli accessi e cambiare le password compromesse
L’ACN ha già allertato le aziende della grande distribuzione e della logistica, invitandole a rafforzare le difese e ad applicare le misure di sicurezza indicate dopo gli episodi francesi. L’attenzione è rivolta soprattutto alla protezione degli impianti collegati a Internet e all’aggiornamento dei sistemi più datati. Domani l’Agenzia incontrerà anche le associazioni di categoria e le principali aziende del settore.
Sul piano operativo, una delle prime precauzioni è sostituire le password predefinite, deboli o riutilizzate con credenziali lunghe e uniche per ciascun servizio. In caso di sospetta compromissione, occorre cambiarle tempestivamente da dispositivi affidabili, revocando anche le sessioni attive e verificando che non siano stati creati account non autorizzati. Dove disponibile, va attivata l’autenticazione a più fattori, soprattutto per gli accessi da remoto e amministrativi.
Cambiare password, però, non basta. È importante evitare che le interfacce di gestione degli impianti siano direttamente esposte su Internet, limitare gli accessi ai soli operatori autorizzati e separare la rete dei sistemi di refrigerazione da quelle degli uffici e degli ospiti. Anche gli accessi dei fornitori devono essere controllati e abilitati soltanto quando necessari.
Gli aggiornamenti di software e firmware vanno pianificati con i produttori e i manutentori, verificandone la compatibilità con gli impianti per non compromettere la continuità operativa.
Monitoraggio, procedure di emergenza e ruolo dell’IA
Alla prevenzione deve affiancarsi la capacità di intervenire rapidamente. Sensori e allarmi indipendenti dal sistema di gestione possono aiutare a rilevare variazioni anomale delle temperature anche quando quest’ultimo è compromesso. Servono inoltre procedure per mettere in sicurezza gli impianti, preservare i registri utili alle indagini e valutare la conservazione degli alimenti secondo i protocolli previsti.
L’intelligenza artificiale può contribuire ad analizzare i dati e a individuare accessi insoliti, comandi inattesi o scostamenti delle temperature. È però uno strumento di supporto, non una garanzia contro gli attacchi: deve affiancare controlli tecnici affidabili, personale formato e un piano di risposta agli incidenti.